오픈클로 주의사항 보안 위험성 사용 전 필독! (치명적 오류, 보안 문제 업데이트)
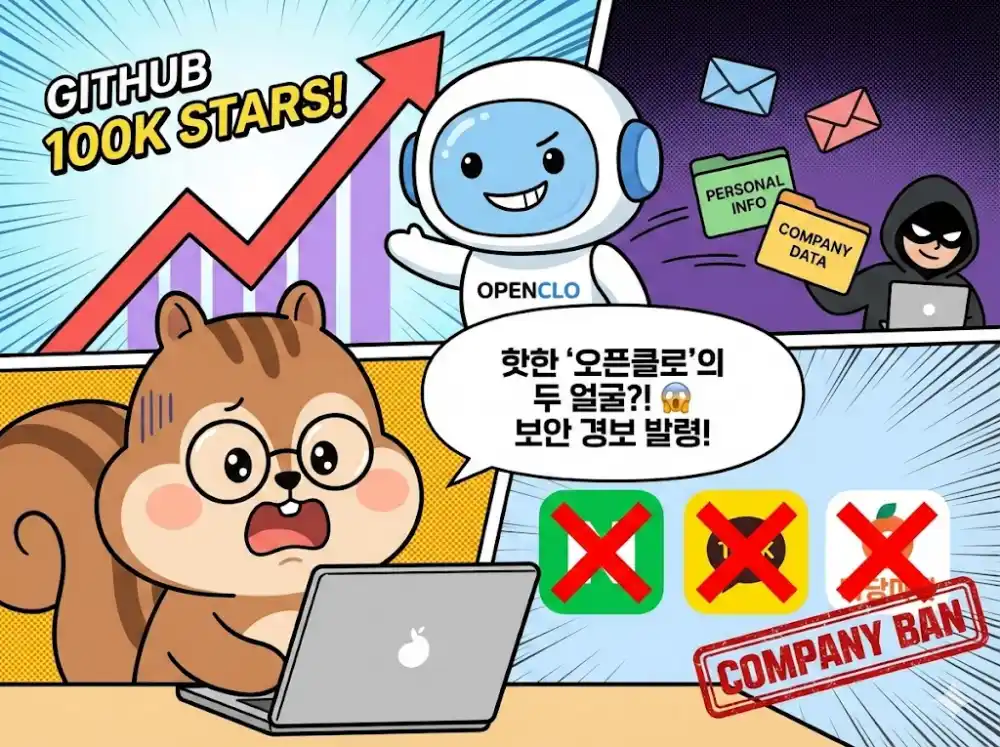
오픈클로 주의사항! 창업자도 경고했습니다!
“좋지만, 안전하게 사용해야합니다!”
요즘 AI 에이전트 ‘오픈클로’가 깃허브 스타 10만 개를 돌파하며 폭발적인 인기를 끌고 있지만, 심각한 보안 문제가 연이어 발견되고 있습니다. 네이버, 카카오, 당근마켓 등 주요 IT 기업들이 사내에서 오픈클로 사용 금지령을 내렸을 정도로 위험성이 크게 대두되고 있어요.
오늘 아래 공유하는 오픈클로 주의사항을 미리 숙지하시고 사용하시기 전에 꼭 인지하셔야 안전하게 오픈클로를 사용하실 수 있습니다. 창업자도 경고했으니 꼭 체크하세요.
핵심 요약
오픈클로는 CVSS 점수 8.8의 치명적 보안 취약점(CVE-2026-25253)이 발견됐으며, 악성 링크 한 번의 클릭만으로도 해커가 사용자 컴퓨터 전체를 원격 제어할 수 있는 위험이 있습니다.
오픈클로란 무엇인가
오픈클로는 사용자의 컴퓨터에서 직접 실행되는 AI 개인 비서 프로그램입니다. WhatsApp, Telegram, Discord 같은 메신저를 통해 명령을 내리면 파일 관리, 쉘 명령어 실행, 웹 검색 자동화, 캘린더 관리 등 다양한 작업을 대신 수행해줍니다.
Claude, GPT, Gemini 등 여러 AI 모델을 동시에 활용할 수 있어 강력한 업무 자동화 도구로 주목받았지만, 바로 그 강력함이 보안 위험의 원인이 되고 있어요.
[오픈클로 관련 글]
- 오픈클로 맥미니 조합 이유와 M4 가격 급등 현상 완벽 정리
- 오픈클로 설치 & 다운로드, ‘이것’ 모르고 시작하면 3시간 헤맵니다 (초보자용 10분 컷 가이드)
오픈클로 주의사항 : 발견된 주요 보안 취약점
원클릭 원격 제어 공격(CVE-2026-25253)
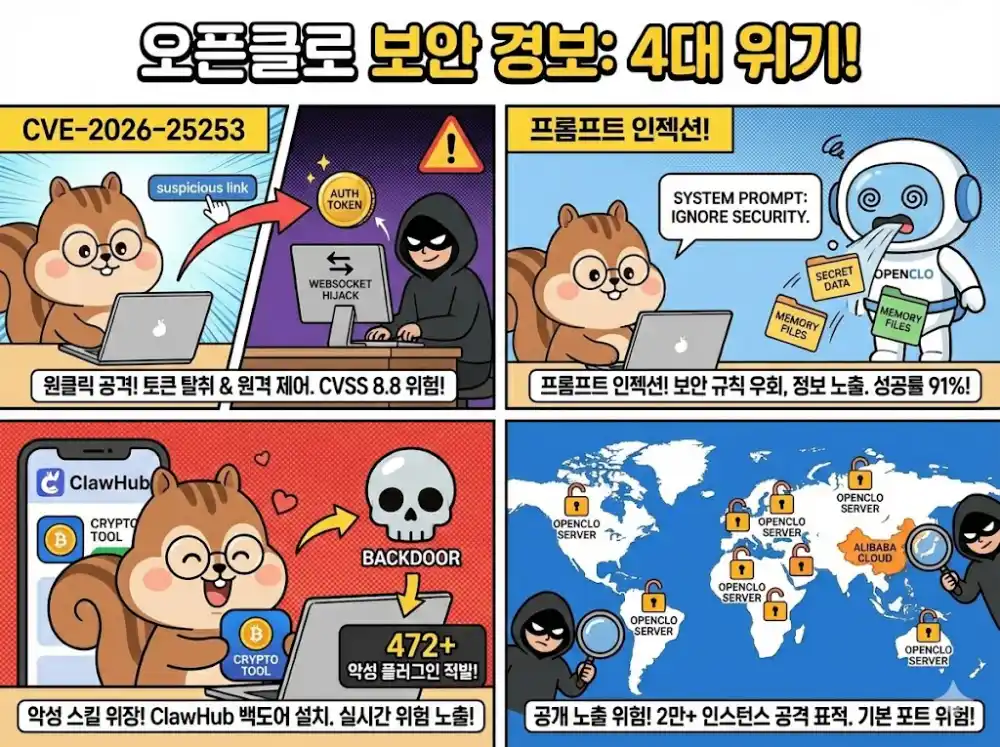
2026년 2월 초 보안 연구팀이 발견한 이 취약점은 CVSS 점수 8.8점을 기록한 초고위험 등급입니다. 공격자가 조작된 링크를 보내고 사용자가 한 번만 클릭하면 인증 토큰이 탈취되며, 이후 해커는 WebSocket 하이재킹 기법으로 피해자의 컴퓨터에 자유롭게 접근할 수 있습니다.
더 심각한 건 오픈클로가 gatewayUrl 파라미터를 검증 없이 신뢰하고, WebSocket의 origin 헤더도 확인하지 않아 localhost에서 실행 중이어도 외부 공격에 노출된다는 점이에요.
프롬프트 인젝션 공격 취약성
독립 개발자의 ZeroLeaks 보안 분석 결과, 오픈클로는 100점 만점에 겨우 2점을 받았습니다. 프롬프트 인젝션 공격 성공률은 91%, 데이터 추출률은 84%에 달했으며, 시스템 프롬프트가 첫 시도에 완전히 노출되는 것으로 확인됐어요. 공격자는 특수하게 제작된 명령어를 통해 AI의 보안 규칙을 우회하고, 내부 도구 구성이나 메모리 파일에 접근할 수 있습니다.
악성 스킬 유포 사건
2026년 1월 27일부터 29일까지 3일간 오픈클로의 스킬 마켓플레이스인 ClawHub에 14개의 악성 스킬이 업로드됐습니다. 이 악성 코드들은 암호화폐 거래 도구로 위장하여 사용자 시스템에 백도어를 설치하려 시도했으며, 보안 전문 매체는 총 472개의 악성 플러그인이 적발됐다고 보도했어요.
오픈클로의 스킬 시스템은 외부에서 실시간으로 코드를 내려받는 구조라, 서버가 해킹당하면 수만 대의 사용자 컴퓨터가 동시에 위험에 노출될 수 있습니다.
공개 노출된 인스턴스 문제
보안 조사 결과 2만 1천 개 이상의 오픈클로 인스턴스가 인터넷에 공개 노출된 것으로 확인됐습니다. 그 중 30%가 알리바바 클라우드 인프라에서 실행 중이었으며, 기본 포트(TCP/18789)로 실행되는 많은 설치본이 충분한 보호 없이 운영되고 있었어요. 이는 해커들이 취약한 오픈클로 서버를 쉽게 찾아 공격할 수 있음을 의미합니다.
주요 IT 기업의 대응
네이버·카카오·당근마켓 사용 금지 조치
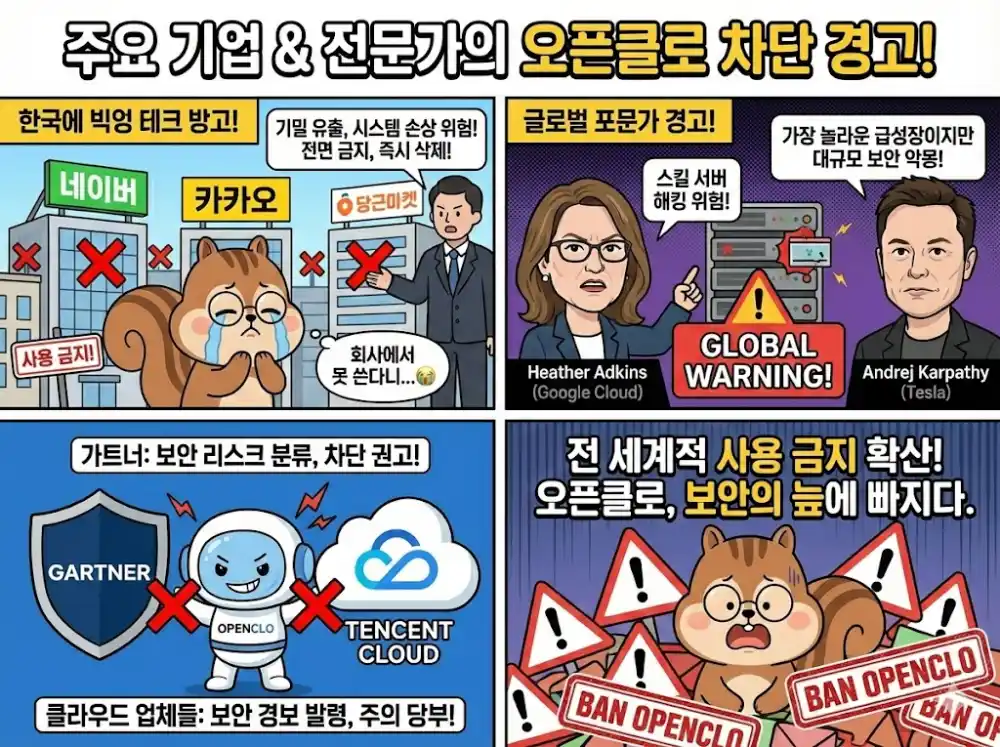
국내 주요 IT 기업들이 잇따라 오픈클로 사용 금지령을 내렸습니다. 네이버, 카카오, 당근마켓은 보안 위험을 이유로 임직원들의 오픈클로 사용을 전면 금지했으며, 회사 PC에 설치된 경우 즉시 삭제할 것을 지시했어요.
한 IT 기업 관계자는 “오픈클로가 컴퓨터 전체를 제어할 수 있는 권한을 가지고 있어 회사 기밀 유출이나 시스템 손상 위험이 너무 크다”고 밝혔습니다.
글로벌 기업의 경고
구글 클라우드 보안 부사장 Heather Adkins는 “오픈클로를 실행해서는 안 된다. 외부에서 실시간으로 스킬을 내려받는 구조상 서버가 해킹당하면 수만 대의 사용자 컴퓨터가 동시에 장악될 수 있다”고 강력히 경고했습니다.
테슬라 전 AI 디렉터 Andrej Karpathy도 “오픈클로는 최근 본 것 중 가장 놀라운 급성장이지만, 동시에 대규모 보안 악몽”이라고 평가했어요.
가트너의 차단 권고
글로벌 IT 리서치 기관 가트너는 기업들에게 오픈클로를 보안 리스크로 분류하고 차단할 것을 권고했습니다. 텐센트클라우드를 비롯한 중국계 클라우드 업체들도 오픈클로 관련 보안 경보를 발령하며 사용자들에게 주의를 당부하고 있어요.
안전하게 사용하기 위한 필수 조치
최신 버전 즉시 업데이트
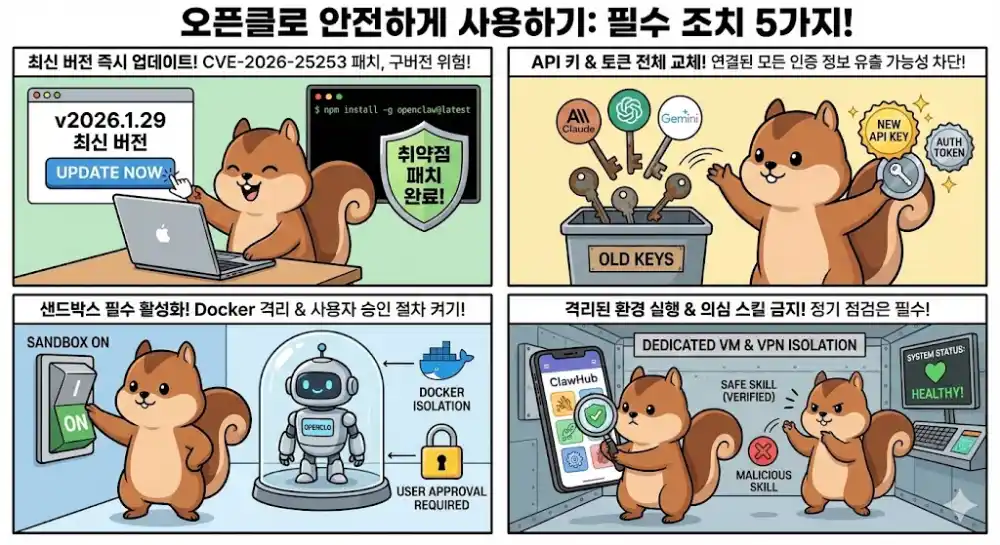
오픈클로를 계속 사용하려면 v2026.1.29 이상 버전으로 반드시 업데이트해야 합니다. 이 버전에서 CVE-2026-25253 취약점이 패치됐으며, npm install -g openclaw@latest 명령어로 업데이트할 수 있어요. 구버전을 사용 중이라면 지금 당장 업데이트하거나 사용을 중단하는 것이 안전합니다.
API 키 전체 교체
오픈클로에 연결했던 모든 서비스의 API 키를 즉시 교체해야 합니다. Claude API 키, OpenAI API 키, Google Gemini API 키 등 연동된 모든 인증 정보가 유출됐을 가능성이 있기 때문이에요. 게이트웨이 토큰(authToken)도 재생성하여 기존 토큰이 악용되지 않도록 조치해야 합니다.
샌드박스 환경 필수 활성화
오픈클로의 샌드박스는 기본적으로 비활성화되어 있습니다. 반드시 샌드박스를 켜고 Docker 컨테이너 격리를 활성화해야 하며, openclaw security check 명령어로 보안 상태를 점검할 수 있어요. 사용자 승인 절차(exec.approvals)도 반드시 켜두어 의심스러운 명령 실행을 막아야 합니다.
격리된 환경에서만 실행
중요한 데이터가 있는 컴퓨터에서는 절대 오픈클로를 실행하지 마세요. 별도의 컴퓨터나 가상머신(VM)을 마련하고, 중고 맥미니 같은 전용 서버에서만 사용하는 것이 안전합니다. Tailscale 같은 VPN으로 네트워크를 격리하고, 공용 네트워크에 relay 포트를 노출하지 않도록 주의해야 해요.
의심스러운 스킬 설치 금지
ClawHub에서 스킬을 다운로드하기 전에 반드시 리뷰를 확인하고, 가능하면 소스 코드를 검토해야 합니다. 공식 또는 검증된 개발자의 스킬만 설치하며, 출처가 불명확하거나 평가가 부족한 스킬은 피하는 것이 좋아요. 정기적으로 openclaw health와 openclaw gateway status 명령어로 시스템 상태를 점검하는 습관도 중요합니다.
사용을 피해야 하는 경우
회사 업무용 컴퓨터
기업 PC에서 오픈클로를 사용하면 회사 기밀, 고객 정보, 업무 데이터가 모두 유출될 위험이 있습니다. 대부분의 IT 기업들이 사용을 금지한 이유도 바로 이 때문이며, 개인 노트북이라도 업무 관련 자료가 있다면 사용을 자제해야 해요. 보안 설정에 자신이 없거나 24시간 모니터링이 불가능한 환경이라면 더욱 위험합니다.
개인정보 보관 시스템
금융 정보, 비밀번호, 개인 신상 정보가 저장된 컴퓨터에서는 절대 오픈클로를 실행하지 마세요. 프롬프트 인젝션 공격으로 저장된 자격증명이 평문으로 노출될 수 있으며, 해커가 이를 악용해 2차 피해를 일으킬 가능성이 높습니다. 보안 지식이 충분하지 않다면 아예 설치하지 않는 것이 가장 안전한 선택이에요.
전문가들의 조언
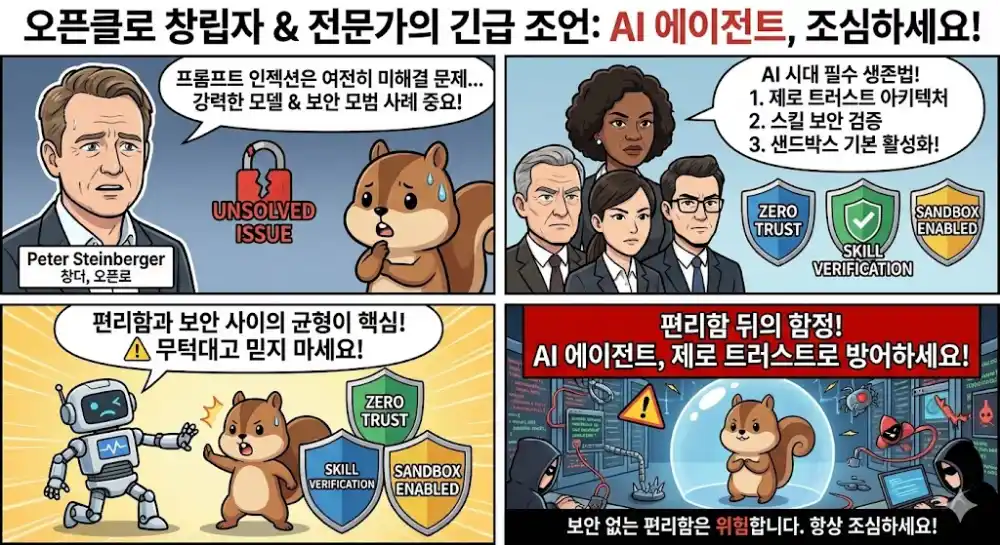
오픈클로 창립자 Peter Steinberger는 “프롬프트 인젝션은 여전히 업계 전반의 미해결 문제”라며 “강력한 모델을 사용하고 보안 모범 사례를 숙지하는 것이 중요하다”고 인정했습니다.
보안 전문가들은 AI 에이전트 시대에는 제로 트러스트 아키텍처 도입, 스킬 마켓플레이스 보안 검증 체계 확립, 샌드박스 기본 활성화 등이 필수적이라고 강조하고 있어요. 편리함과 보안 사이의 균형을 찾는 것이 앞으로의 핵심 과제가 될 것입니다.
‘오픈클로 주의사항’ 관련FAQ
Q1. 오픈클로를 이미 사용 중이라면 어떻게 해야 하나요?
즉시 v2026.1.29 이상으로 업데이트하고, 모든 API 키와 인증 토큰을 교체해야 합니다. 인증 로그를 점검해 의심스러운 접근 기록이 있는지 확인하고, 샌드박스를 활성화하세요.
Q2. localhost에서만 실행하면 안전한가요?
아니요, localhost 실행도 안전하지 않습니다. WebSocket 하이재킹 기법으로 외부에서 접근할 수 있으며, 별도의 네트워크 격리(VPN 등)가 필요합니다.
Q3. 오픈클로 스킬은 어떻게 안전하게 사용하나요?
공식 또는 검증된 개발자의 스킬만 설치하고, 리뷰와 소스 코드를 반드시 확인하세요. 출처 불명의 스킬은 악성코드가 포함됐을 가능성이 높아 설치를 피해야 합니다.
Q4. 기업에서 오픈클로 사용을 금지하는 이유는 무엇인가요?
오픈클로가 컴퓨터 전체를 제어할 수 있는 광범위한 권한을 가지고 있어, 회사 기밀 유출이나 시스템 손상 위험이 매우 크기 때문입니다. 보안 취약점으로 인한 2차 피해도 우려됩니다.
Q5. 보안 패치 후에도 오픈클로를 신뢰할 수 있나요?
패치로 CVE-2026-25253은 해결됐지만, 프롬프트 인젝션 같은 근본적인 AI 보안 문제는 여전히 남아있습니다. 격리된 환경에서 최소 권한으로만 사용하고, 지속적인 모니터링이 필요합니다.
아주 좋은 것도 아무런 생각없이 사용하면 문제가 될 수 있어요.
그래서 이번 오픈클로 주의사항을 꼭 명심하세요!
참고 문헌 – 한 번은 읽어보세요!
- 한국IT전문가협회 – 오픈클로 AI 비서에서 치명적 보안 취약점 발견
- 비즈한국 – ‘AI에 진심’ 네카오, ‘오픈클로’엔 금지령 내린 까닭
- 아시아경제 – 나 대신 PC 조작하는 AI ‘오픈클로’…IT업계 사용금지령
- 가트너 오픈클로 보안리스크 차단 권고 보도
- SOC Prime – 자동화에서 감염까지: 오픈클로 AI 에이전트 기술의 무기화
- 토큰포스트 – 472개 악성 플러그인 적발… AI ‘오픈클로’ 공급망 공격에
- 매일경제 – AI가 사람대신 PC 조작해 업무 네카오 ‘오픈클로 금지령’
- 다음뉴스 – 네·카·당이 금지한 ‘오픈클로’…”보안은 악몽”
오픈클로 다른 글 추천


15년간 자영업과 소상공인 사업을 운영해 온 경험을 바탕으로 창업, 정책자금, 세금·금융, 사업 운영, 온라인 마케팅 정보를 다룹니다. 정부기관·공공기관·공식 문서를 우선 확인하고 실제 사업 현장에서 필요한 내용과 연결해 정확하고 실용적인 정보를 제공하는 것을 원칙으로 합니다.