바이낸스 해킹 배후는? FBI의 북한 지목과 남은 의문
바이낸스 해킹 배후로 미국 연방수사국(FBI)이 북한을 지목했다. FBI는 2026년 10월 31일 발표에서 이번 공격을 북한의 악성 사이버 활동인 ‘TraderTraitor’로 명명했다. 보안업체의 추정에 이어 수사기관의 공식 판단이 나온 것이다.
다만 배후를 지목한 발표와 침입 경로를 밝히는 조사는 구분해야 한다. 누가 공격했는지에 대한 FBI의 판단은 공개됐지만, 바이낸스 내부의 어느 지점이 어떻게 뚫렸는지에 관한 최종 조사 보고서는 아직 나오지 않았다.
이번 글은 2026년 11월 1일 한국시간 기준으로 확인한 발표와 자료를 바탕으로 사건의 쟁점을 정리한다.
이번 바이낸스 해킹은 언제, 얼마나 발생했나
블록체인 분석업체 TRM Labs는 10월 29일 UTC 기준 바이낸스 지갑에서 약 63억6000만 달러가 빠져나갔다고 추산했다. 한국시간으로는 10월 30일 새벽에 해당한다. TRM은 자산이 이동한 당시 가격으로 피해 규모를 계산했으며, 이후 가격으로 환산한 가치와는 차이가 있다고 설명했다.
분석 대상은 10개 블록체인에 걸친 자금 이동이다. 주요 탈취가 약 20분 동안 집중됐다는 것이 TRM의 분석이며, 이후 추가 이동도 관찰됐다. 따라서 ‘20분 만에 모든 공격이 끝났다’고 이해하면 사건의 범위를 지나치게 줄이게 된다. 이 글에서 다루는 대상은 과거의 바이낸스 보안 사고가 아닌 2026년 10월 사건이다.
FBI가 지목한 TraderTraitor는 누구인가
FBI는 10월 31일 사이버 경보에서 10월 29일 전후 발생한 바이낸스의 60억 달러 이상 가상자산 탈취에 북한이 책임이 있다고 밝혔다. FBI가 이번 북한 관련 활동에 사용한 명칭이 TraderTraitor다. TRM Labs도 앞서 같은 명칭을 사용하며 높은 확신으로 북한 배후를 판단했다.
TRM은 공격 전부터 자금을 준비하고 미리 확보한 서명을 한꺼번에 사용한 방식 등이 이전 북한 연계 사건과 닮았다고 분석했다. 다만 이런 분석과 FBI의 배후 지목만으로 개별 실행자의 신원이나 최초 침입 경로까지 공개된 것은 아니다.
보도에서는 라자루스라는 이름도 함께 등장한다. 알자지라는 TraderTraitor를 라자루스와 연계된 북한 해킹 조직으로 설명했다. 다만 여러 기관이 쓰는 조직명과 활동 분류를 언제나 완전히 같은 범위로 볼 수는 없다. 이번 사건의 배후를 설명할 때는 FBI가 실제 발표에 사용한 TraderTraitor라는 이름과 판단 주체를 함께 밝히는 것이 정확하다.
FBI의 경보는 공격 주체에 관한 수사기관의 공식 판단이다. 이 발표만으로 개별 실행자의 신원, 침입에 사용한 모든 수단, 내부 협조자 존재 여부까지 확인됐다고 볼 수는 없다. 특히 ‘북한이 배후로 지목됐다’는 사실을 근거로 특정 직원이나 제삼자를 공범으로 단정해서는 안 된다.
바이낸스 해킹, 거래 승인 기능을 노렸나
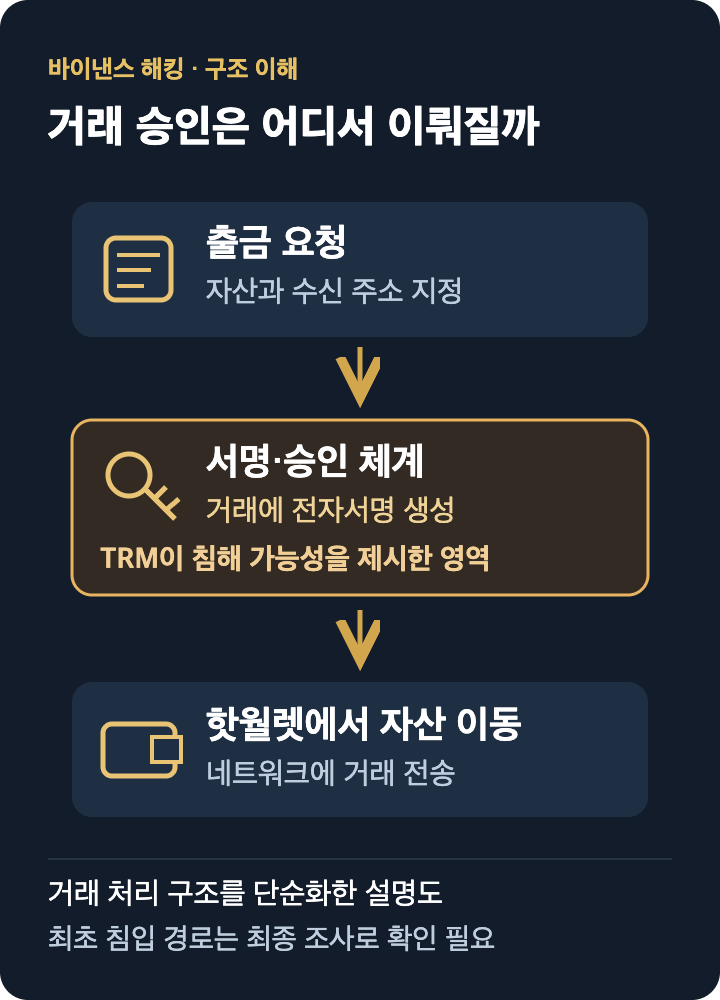
TRM이 주목한 부분은 인터넷에 연결해 출금을 처리하는 ‘핫월렛’의 거래 승인 체계다. 가상자산을 이동할 때는 해당 지갑이 승인했다는 것을 증명하는 전자서명이 필요하다. 거래소는 여러 네트워크의 출금을 처리하기 위해 이 서명을 생성하고 관리한다.
TRM은 이더리움에서 지갑의 동작을 다른 프로그램에 맡기는 EIP-7702 권한 위임이 악용됐다고 분석했다. 다른 체인에서도 같은 시기에 유효한 서명이 붙은 전송이 나타났다는 점을 들어, 여러 체인의 거래에 서명하는 바이낸스의 기반 시스템이 침해됐을 가능성을 제시했다.
이는 블록체인 전체의 암호 체계가 깨졌다는 설명과 다르다. 거래 승인 권한을 관리하는 거래소 측 시스템이 공격자에게 이용됐을 수 있다는 분석이다. 다만 이 역시 TRM의 기술적 판단이며, 최초 침입 방식과 전체 공격 경로는 바이낸스의 최종 조사 결과로 더 확인해야 한다.
바이낸스는 11월 1일 공지에서 조사가 끝난 뒤 사고 보고서를 공개하겠다고 밝혔다. 현재 공개된 자료만으로 특정 노트북 한 대나 단일 직원의 권한 문제를 사건 전체의 확정 원인으로 쓰기 어려운 이유다.
95% 보전과 자금 회수의 차이
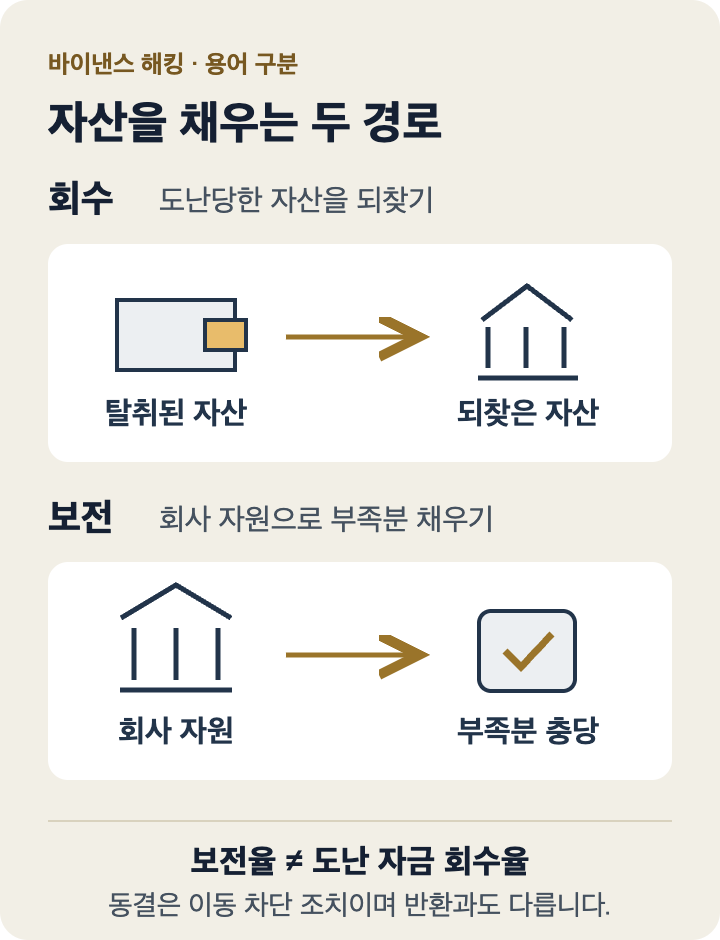
바이낸스는 11월 1일 네 번째 복구 공지에서 피해 금액 기준 약 95%에 해당하는 자산을 보전했다고 밝혔다. 회사 자원으로 부족한 자산을 채우는 조치와 공격자에게 넘어간 자산을 되찾는 작업은 서로 다른 과정이다. 이 수치를 도난 자금의 회수율로 읽어서는 안 된다.
| 표현 | 뜻과 확인할 점 |
|---|---|
| 동결 | 발행사 등이 자산의 추가 이동을 막는 조치. 이용자에게 반환됐다는 뜻은 아니다. |
| 회수 | 탈취된 자산을 되찾는 것. 동결됐다는 발표만으로 회수를 확정할 수 없다. |
| 보전 | 회사 자금 등으로 부족한 자산을 채우는 것. 범인이 가진 자금의 회수율과 다르다. |
바이낸스는 남은 약 5%가 유동성이 낮아 필요한 수량을 확보하는 데 시간이 걸리는 토큰이라고 설명했다. 이는 회사가 발표한 진행 상황이며, 이 글이 거래소의 모든 자산과 부채를 별도로 감사했다는 뜻은 아니다.
출금 재개는 자산·네트워크별로 확인
바이낸스의 11월 1일 공지는 UTC 오전 6~9시, 한국시간 오후 3~6시 사이 1단계 출금 재개를 준비한다고 안내했다. 전체 자산의 동시 재개가 아닌 단계적 복구 계획이며, 보안과 운영 준비 상태를 확인하며 진행한다는 설명이다.
같은 토큰도 이용하는 네트워크에 따라 출금 가능 여부가 다를 수 있다. 회사는 사용자가 선택한 자산의 출금 화면이나 네트워크 상태 페이지에서 가용 여부를 확인하도록 안내했다. 공지의 예정 시간이 지났다는 이유만으로 특정 자산의 출금이 이미 정상화됐다고 단정할 수는 없다.
출금을 시도하려는 이용자는 공식 앱이나 직접 접속한 웹사이트에서 자산과 네트워크를 함께 확인해야 한다. 재개 초기에는 처리 지연이 생길 수 있다고 회사가 안내한 만큼, 대기 상태를 곧바로 새로운 해킹이나 자산 소실의 증거로 해석하는 것도 피해야 한다.
배후 판단과 함께 남은 의문을 읽어야 한다
현재 제목의 질문에 대한 답은 분명하다. FBI는 이번 바이낸스 해킹의 배후로 북한의 TraderTraitor 활동을 지목했다. TRM의 자금 이동 분석도 같은 방향을 가리킨다. 반면 최초 침입 경로와 재발 방지 조치의 충분성, 최종 회수 규모는 이후 조사와 공지를 확인해야 할 사안이다.
이용자 입장에서는 배후의 이름만큼 ‘내 자산의 출금 가능 여부’와 ‘회사 발표가 보전·동결·회수 중 무엇을 뜻하는지’가 중요하다. 사건 뉴스를 볼 때 발생일, 발표 기관, 수치의 기준, 실제 서비스 상태를 함께 살피면 서로 다른 단계의 정보를 혼동하는 일을 줄일 수 있다.
최종 확인한 정보 출처
- FBI — North Korea Responsible for $6 Billion+ Binance Attack (2026-10-31)
- TRM Labs — North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History (2026-10-29)
- Binance — Recovery Update #4: Withdrawals Resume in Phases (2026-11-01)
- Al Jazeera — Binance says $6.3bn stolen in biggest crypto heist in history: What we know (2026-10-30)


15년간 자영업과 소상공인 사업을 운영해 온 경험을 바탕으로 창업, 정책자금, 세금·금융, 사업 운영, 온라인 마케팅 정보를 다룹니다. 정부기관·공공기관·공식 문서를 우선 확인하고 실제 사업 현장에서 필요한 내용과 연결해 정확하고 실용적인 정보를 제공하는 것을 원칙으로 합니다.